Wireshark是一款功能强大的网络协议分析工具,它能够捕获并详细展示网络数据包的详细信息。在网络管理和安全领域,Wireshark是一个不可或缺的工具。网络管理员用它来诊断网络问题,安全专家用它来识别潜在的安全威胁,开发者利用它调试新的通信协议,而普通用户也可以通过它来学习网络协议,增进对网络工作原理的理解。
如果您在使用Wireshark时遇到频繁掉线的问题,以下是一些解决步骤:
1.了解抓BAO过滤器的作用:抓BAO过滤器可以在数据包捕获之前进行筛选,只保留满足特定条件的包,这样可以减少不必要的数据捕获,提升分析效率。
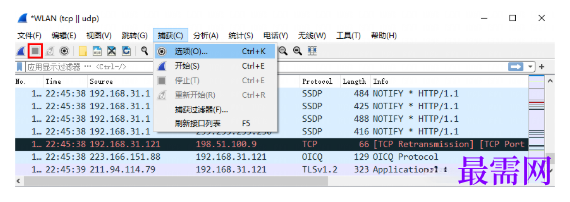
2.掌握BPF语法:Wireshark的抓BAO过滤器采用BPF(Berkeley Packet Filter)语法,它包括类型(如host、net、port)、方向(如src、dst)、协议(如TCP、UDP、HTTP)和逻辑运算符(如&&、||、!)。
3.BPF语法示例:
src host 192.168.31.1:仅捕获源IP为192.168.31.1的数据包。
tcp || udp:捕获TCP或UDP协议的数据包。
4.使用抓BAO过滤器:
在设置过滤器之前,先停止Wireshark的数据包捕获。
点击工具栏的捕获按钮,选择“选项”。
在捕获选项界面的输入框中输入您的过滤规则。
输入完毕后点击“开始”,Wireshark将根据规则开始捕获数据包。
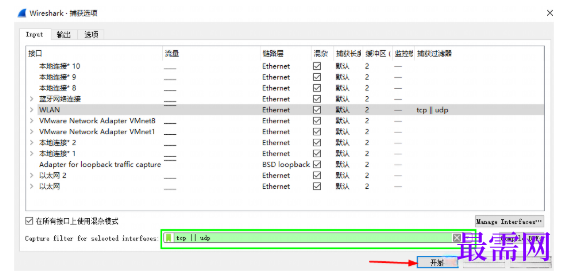
5.语法检测:输入框具有语法检测功能,绿色表示语法正确,红色表示有错误。
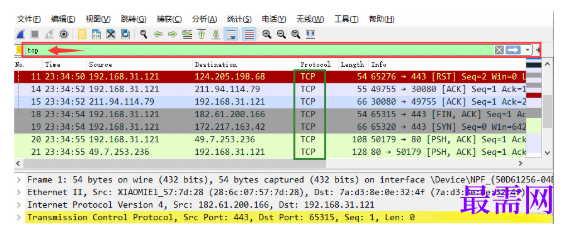
6.注意事项:在使用抓BAO过滤器时,请确保您熟悉BPF语法,以编写正确的过滤规则。错误的语法会导致过滤器无法正常工作。
 湘公网安备:43011102000856号
 关注微信公众号
 最需网手机版

点击加载更多评论>>